


Définition
Sécuriser son site web est une priorité absolue pour tous les propriétaires de site. Chez LWS, nous proposons une solution simple mais puissante pour la gestion de la sécurité de votre site WordPress : le WP Manager. Dans cet article, nous passerons en revue les différentes options de sécurité que vous pouvez configurer avec WP Manager.
Procédure
Le WP Manager du LWS Panel réunit dans son onglet « SÉCURITÉ » les réglages de protection de votre site WordPress : un niveau de sécurité prêt à l'emploi (Niveau 1, 2 ou 3, ou Personnalisé), l'adresse de connexion masquée par LWS Hide Login, des règles de protection activables une à une, quelques actions critiques et un scan d'intégrité. Cette aide explique où les trouver et à quoi sert chaque réglage, sans entrer dans l'administration de WordPress.
Connectez-vous à votre compte LWS et accédez à l'hébergement où se trouve votre site. Dans la rubrique Logiciels, cliquez sur WP Manager.
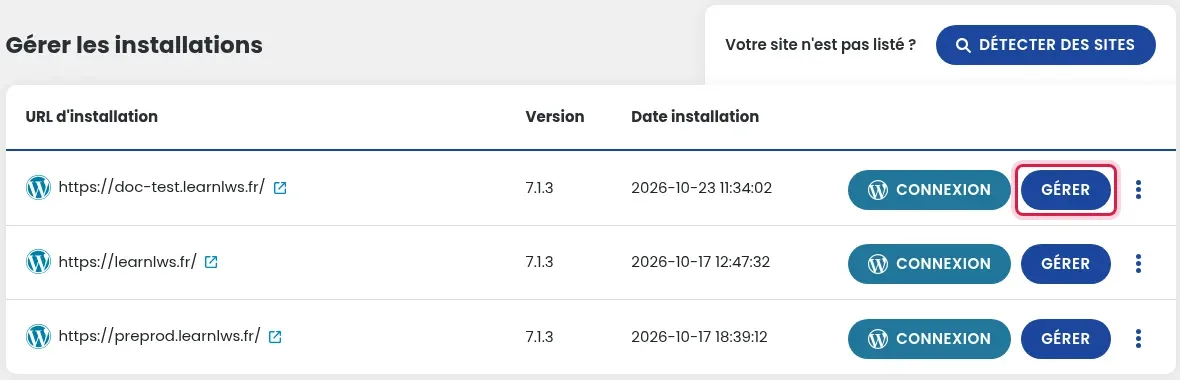
Dans la liste Gérer les installations, cliquez sur le bouton GÉRER du site concerné.
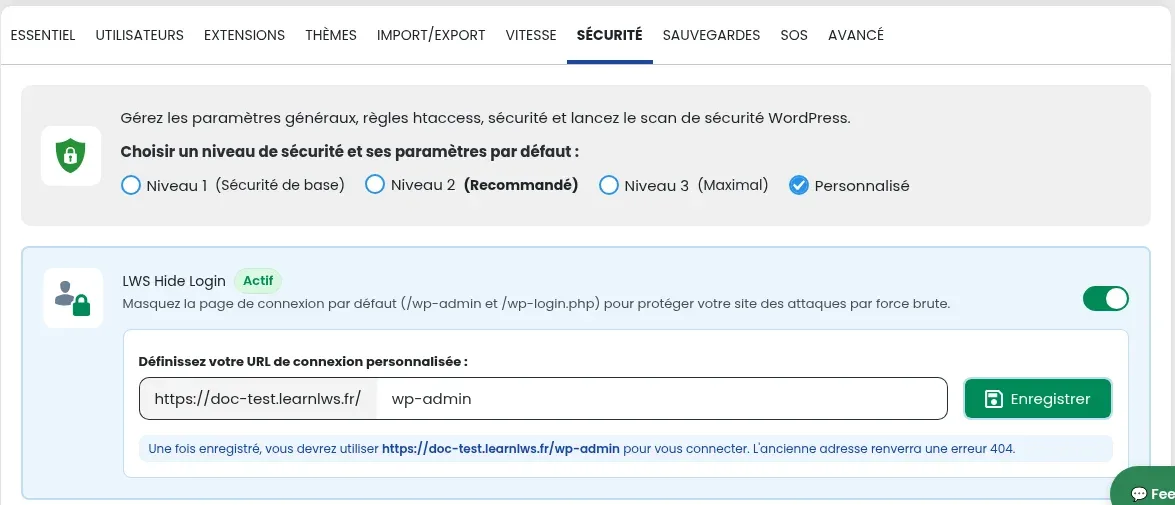
En haut de l'onglet, la ligne Choisir un niveau de sécurité et ses paramètres par défaut propose Niveau 1 (Sécurité de base), Niveau 2 (Recommandé), Niveau 3 (Maximal) et Personnalisé. Le bloc LWS Hide Login vient juste en dessous, puis les réglages détaillés.
Chaque niveau active d'un coup un ensemble de réglages. Le tableau ci-dessous indique ceux qu'active chaque niveau (✔). Le niveau Personnalisé vous laisse activer ou désactiver vous-même les réglages de votre choix.
| Réglage | Niveau 1 (Sécurité de base) | Niveau 2 (Recommandé) | Niveau 3 (Maximal) |
|---|---|---|---|
| Tâches planifiées (cron) | ✔ | ✔ | ✔ |
| Visibilité sur les moteurs de recherche | — | — | — |
| Mode de débogage | — | — | — |
| Forcer le HTTPS | ✔ | ✔ | ✔ |
| Restreindre l'accès aux fichiers et dossiers | ✔ | ✔ | ✔ |
| Désactiver le listing des fichiers des dossiers sans index | ✔ | ✔ | ✔ |
| Bloquer l'accès non autorisé au fichier xmlrpc.php | ✔ | ✔ | ✔ |
| Bloquer le téléchargement des fichiers .sql | ✔ | ✔ | ✔ |
| Bloquer l'accès aux fichiers readme et license | ✔ | ✔ | ✔ |
| Bloquer l'accès aux fichiers .htaccess et .htpasswd | — | ✔ | ✔ |
| Désactiver les pingbacks | — | — | ✔ |
| Désactiver l'édition de fichiers dans le tableau de bord de WordPress | — | ✔ | ✔ |
| Masquer l'identifiant des auteurs | — | ✔ | ✔ |
| Interdire l'exécution de scripts PHP dans le répertoire wp-content/uploads | — | ✔ | ✔ |
| Désactiver la concaténation de scripts pour le panneau d'administration de WordPress | — | — | ✔ |
| Bloquer l'accès à la page de commentaire aux navigateurs sans UserAgent ou Referer | — | — | ✔ |
| Bloquer l'accès aux fichiers sensibles | — | — | ✔ |
| Protection contre les robots SEO | — | — | ✔ |
| Protection contre les robots malveillants | — | ✔ | ✔ |
| Protection contre les robots IA | — | ✔ | ✔ |
LWS Hide Login masque la page de connexion par défaut de WordPress (/wp-admin et /wp-login.php) pour protéger votre site des attaques par force brute. Dans le champ Définissez votre URL de connexion personnalisée, saisissez l'adresse de votre choix, puis cliquez sur Enregistrer.
Pour activer ou désactiver un réglage, cliquez sur son interrupteur : gris, il est inactif ; vert, il est actif.
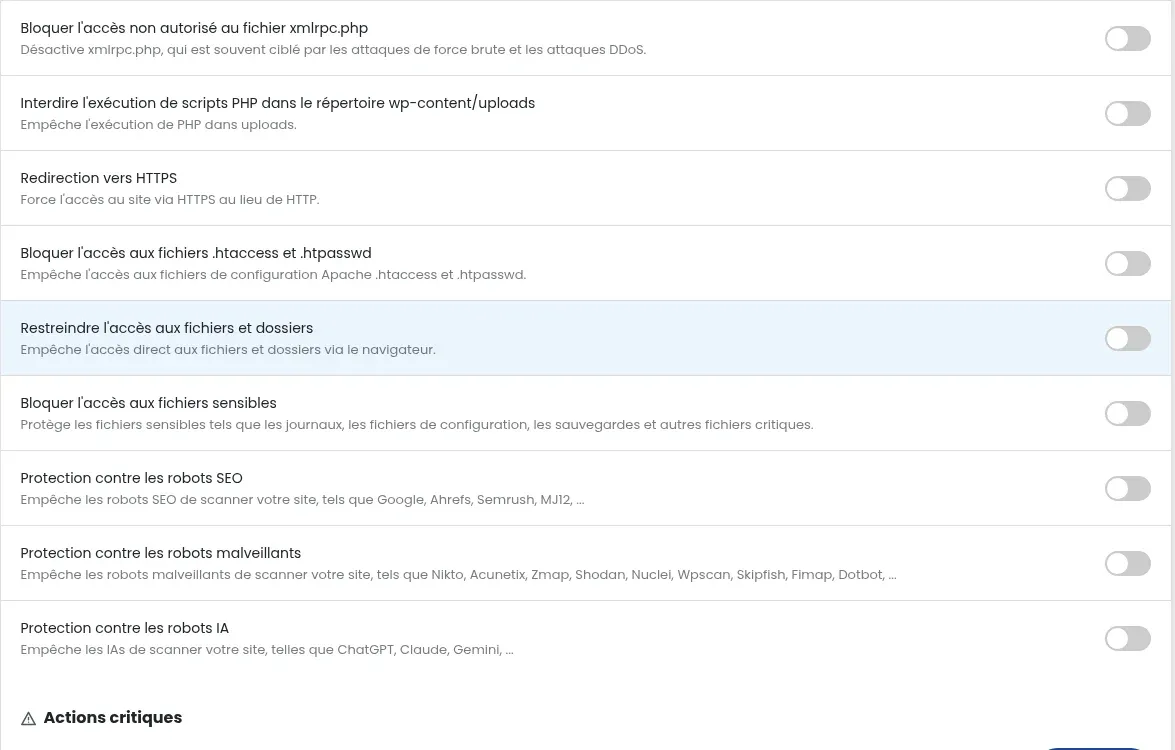
wp-cron.php, normalement déclenché par les visites de votre site. Ce réglage les fait lancer par une tâche planifiée du serveur à la place de wp-cron.php, ce qui les rend indépendantes des visites.xmlrpc.php, qui permet à WordPress de communiquer avec d'autres sites ou services et qui est souvent ciblé par les attaques de force brute et les attaques DDoS.Le bloc Actions critiques regroupe trois actions ponctuelles, chacune avec son bouton :
wp-config.php, qui sécurisent les sessions de connexion. Tous les utilisateurs sont déconnectés et doivent se reconnecter. Utile si vous pensez qu'un accès à votre site a été compromis.wp-config.php à 600.Le bloc Scanner votre installation Wordpress vérifie l'intégrité du cœur de WordPress : il compare les fichiers de votre installation aux fichiers d'origine de WordPress. Une différence peut signaler un fichier corrompu, une modification non autorisée ou un fichier ajouté par un pirate. Cliquez sur LANCER LE SCAN DE SÉCURITÉ, puis consultez le résultat ; le lien Consulter l'historique des scans et détections affiche les scans précédents.
Si le scan signale des fichiers modifiés, vous pouvez réinstaller les fichiers du cœur de WordPress depuis l'onglet SOS (bouton de réinstallation du cœur, même version, sans toucher à vos fichiers personnels), ou restaurer une sauvegarde.
Dans l'onglet SÉCURITÉ, vérifiez que Visibilité sur les moteurs de recherche est activée et que Protection contre les robots SEO est désactivée.
Si vous avez défini une URL de connexion personnalisée avec LWS Hide Login, l'ancienne adresse /wp-admin renvoie une erreur 404 : utilisez la nouvelle adresse affichée dans le bloc LWS Hide Login. Vous pouvez aussi vous connecter sans mot de passe avec le bouton CONNEXION de la liste du WP Manager.